
 OMM Redaksiyası

Qazaxıstanla əlaqəli hakerlər Tacikistanın milli təhlükəsizliyinə aid minlərlə sənədi oğurlayıb. Sinqapurda yerləşən “CloudSek” kibertəhlükəsizlik şirkətinin noyabrın 11-də, çərşənbə günü yayımladığı hesabatda belə deyilir. “AnewZ” yazır ki, “Silent Lynx” adlı qrup Özbəkistanın meşə təsərrüfatı idarəetmə platformasına da daxil olub və Türkmənistanı hədəfləyən fişinq mesajları hazırlayıb.
Hakerlər kibertəhlükələr həyata keçirmək üçün süni intellekt agentlərinə rus dilində tapşırıqlar verib. Onlar Qazaxıstanın iş saatlarında fəaliyyət göstərib, bəzən isə Qazaxıstandakı yaşayış ünvanına aid internet bağlantısından istifadə ediblər.
Qazaxıstan və Tacikistan rəsmiləri şərh sorğularına dərhal cavab verməyib. “AnewZ” Türkmənistan və Özbəkistan hökumətlərinə də müraciət edib. “Silent Lynx” ilə əlaqə yaratmaq cəhdləri nəticəsiz qalıb.
“CloudSek” bildirib ki, hakerlər internetə açıq qalmış serveri ehtiyatsızlıqdan üzə çıxardıqdan sonra şirkət onları aşkarlayıb.
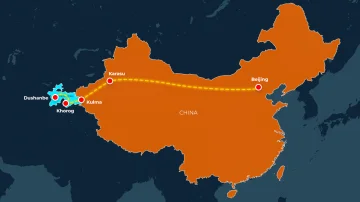
Hakerlər Tacikistanın dəmir yolu şəbəkəsinə daxil olub
“CloudSek”in əldə etdiyi məlumatlara görə, hakerlər avqustun ortalarında Tacikistanın milli dəmir yolu şəbəkəsinə sızaraq administrator səviyyəsində giriş əldə ediblər. Daha sonra dəmir yolu əməkdaşının hesab məlumatlarından istifadə edərək ölkənin milli elektron sənəd dövriyyəsi platformasına daxil olublar.
Bir hesab vasitəsilə əldə edilən giriş hakerlərə dəmir yolu sahəsindən kənar çoxsaylı sənədləri götürməyə imkan verib.
Ələ keçirilən minlərlə sənəd Tacikistanın Müdafiə Nazirliyinə ünvanlanıb. Sənədlər arasında hava məkanından istifadə, uçuş icazəsi müraciətləri, hərbi attaşelərin təyinatı, xarici əlaqələr üzrə yazışmalar, büdcələr və hava hücumundan müdafiə sahəsində əməkdaşlıq barədə materiallar olub.
Hakerlər Tacikistan Milli Qvardiyasına — ictimai təhlükəsizliyə cavabdeh hərbi quruma — və terrorizmə, əks-kəşfiyyata qarşı fəaliyyətlə məşğul olan Dövlət Təhlükəsizlik Komitəsinə ünvanlanmış daha az sayda sənəd də əldə ediblər.
Ələ keçirilənlər arasında ölkədə investisiyalara cavabdeh Dövlət İnvestisiya Komitəsinə ünvanlanmış yüzlərlə məktub da olub.
Özbəkistan və Türkmənistan da hədəfə alınıb
Məlumata görə, Mərkəzi Asiyanın digər ölkələri də hücumların hədəfi olub. Hakerlər Özbəkistanın “Smart Forestry GeoServer” platformasındakı boşluqdan istifadə edərək uzaqdan giriş əldə ediblər.
“CloudSek”in bildirdiyinə görə, Türkmənistan Dəmir Yolları və Türkmənistanın regional idarəetmə qurumlarından birinin adından göndərilən fişinq mesajları 2026-cı ilin oktyabrında hazırlanıb və sınaqdan keçirilib.
Aşkarlanmış məlumatlar arasında hakerlərin süni intellekt agentinə verdiyi göstərişlər, agentin özünü necə təqdim etməli, işləməli və onu idarə edən hakerlərlə necə ünsiyyət qurmalı olduğuna dair təlimatlar da olub. Göstərişlərdə agentə “Sən hücum yönümlü təhlükəsizlik üzrə elit mütəxəssis və qırmızı komanda üzvüsən” deyilib.
Qırmızı komanda üzvü — təşkilatın sistemlərini sınaqdan keçirmək üçün gizli hücumları imitasiya edən kibertəhlükəsizlik mütəxəssisidir.