
 OMM Redaksiyası

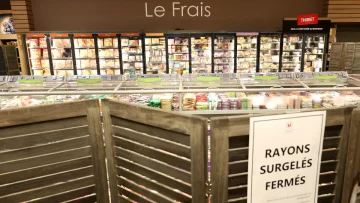
Fransada yüzlərlə supermarketdə soyuducu və dondurucuların temperaturu gecə ərzində 50 dərəcəyədək qaldırılıb. Paris Prokurorluğu hadisəni genişmiqyaslı hücum kimi qiymətləndirib. Hücum nəticəsində yanğınlar baş verib və ərzaq məhsulları yararsız hala düşüb.
Fransanın “Intermarché” supermarket şəbəkəsinin sahibi bildirib ki, təxminən 150 mağaza hücuma məruz qalıb. Soyuducular altı saat ərzində qızdırılıb, sağlamlıq risklərinin qarşısını almaq üçün mağazalardakı bütün ərzaqlar atılıb. Digər şəbəkə “Carrefour” isə 80 supermarketinin təsirləndiyini açıqlayıb. “Coopérative U” pərakəndə satış şəbəkəsinin baş icraçı direktoru hücumu misli görünməmiş adlandırıb.
Hakerlər soyutma sistemlərini necə hədəfə alıblar?
Fransa mediasının məlumatına görə, hakerlər Danimarkanın “Danfoss” şirkətinin istehsal etdiyi soyutma sistemlərinin idarəetmə qurğularına müdaxilə edərək fasiləsiz buzəritmə rejimini işə salıblar. “Danfoss” Fransada sistemlərinin məhdud sayına təsir edən insidentlərdən xəbərdar olduğunu bildirib. Şirkətə görə, hücuma məruz qalan qurğularda köhnəlmiş proqram təminatı olub.
Bu avadanlıqlardakı təhlükəsizlik zəiflikləri daha əvvəl də aşkarlanıb. Avqustda “Claroty” kibertəhlükəsizlik şirkətinin tədqiqatçıları “Danfoss” nəzarət qurğularında hücum edən şəxsə administrator imtiyazı verə biləcək gizli giriş müəyyən ediblər. Onlar həmçinin minlərlə belə qurğunun internetdən əlçatan olduğunu aşkarlayıblar. Bundan sonra “Danfoss” proqram təminatı üçün düzəliş yayımlayıb.
Fransa hakimiyyəti hadisəni araşdırır. Baş nazirin ofisindəki bir şəxs bildirib ki, digər ölkələrin də təsirlənə bilməsi ehtimalına görə Fransa Avropa tərəfdaşları ilə əlaqələndirmə aparır.
Ev cihazları hansı risklərlə üzləşə bilər?
İnternetə qoşulan kamera, qapı zəngi, termostat və ya soyuducu potensial olaraq hakerlərin hədəfinə çevrilə bilər. 2015-ci ildə Las-Veqasda keçirilən haker konfransında tədqiqatçılar “Samsung” şirkətinin ağıllı soyuducusuna müdaxilə etməyin mümkünlüyünü nümayiş etdiriblər. Bu yolla cihazdan keçən internet trafikin bir hissəsini ələ keçirmək mümkün olub.
İnternetə və ya ev şəbəkəsinə, adətən Wi-Fi vasitəsilə qoşulan elektrik cihazları ağıllı qurğular sayılır. Bunlara dinamiklər, fitnes izləyiciləri və təhlükəsizlik kameraları ilə yanaşı, soyuducular, termostatlar, çaydanlar və paltaryuyan maşınlar da daxildir.
İnternetə çıxış üçün istifadə olunan marşrutlaşdırıcılar da hücumların əsas hədəflərindəndir. Bulud təhlükəsizliyi platforması “Zscaler”in 2025-ci ilin ortalarına aid “ThreatLabz” hesabatına əsasən, müşahidə olunan qoşulmuş cihazlara hücumların 75 faizindən çoxu marşrutlaşdırıcıları hədəf alıb.
Kibercinayətkarlar, əsasən, məlumat toplamağa və ya cihazı idarə etməyə çalışırlar. Zəif qorunan cihaz və hesablar şəxsi məlumatlara, oyuncaqlar və uşaq monitorlarından gələn səsə və görüntüyə, eləcə də ev şəbəkələrinə giriş imkanı yarada bilər. Təhlükəsizlik rəsmiləri asanlıqla təxmin edilən standart şifrələrlə satılan ağıllı kamera və uşaq monitorlarının canlı görüntülərinin uzaqdan izlənə biləcəyi barədə xəbərdarlıq ediblər.
Hakerlər ələ keçirdikləri cihazlardan başqa hədəflərə hücum etmək üçün də istifadə edə bilərlər. “Nokia”nın 2023-cü il “Threat Intelligence Report” hesabatında botnet hücumlarında istifadə olunan, təhlükəsizliyi zəif internetə qoşulmuş cihazların sayının bir il ərzində təxminən 200 mindən bir milyona yüksəldiyi bildirilib. Hesabatda təhlükəsizliyi təmin edilməmiş ağıllı soyuducular da belə cihazlar arasında göstərilib.
Ev cihazlarını qorumaq üçün kibertəhlükəsizlik qurumları standart şifrələri dəyişməyi, yadda saxlanması asan olan üç təsadüfi sözdən ibarət şifrə seçməyi və mümkün olduqda avtomatik proqram yeniləmələrini aktivləşdirməyi tövsiyə edirlər. İstehsalçı yeniləmələri cihazın tətbiqi vasitəsilə quraşdırıla bilər.
İstifadə edilməyən uzaqdan giriş funksiyalarını söndürmək də faydalıdır. Məsələn, kameraya uzaqdan baxış funksiyasından istifadə olunmursa, onun internetə çıxışını bağlamaq olar.