
 OMM Redaksiyası

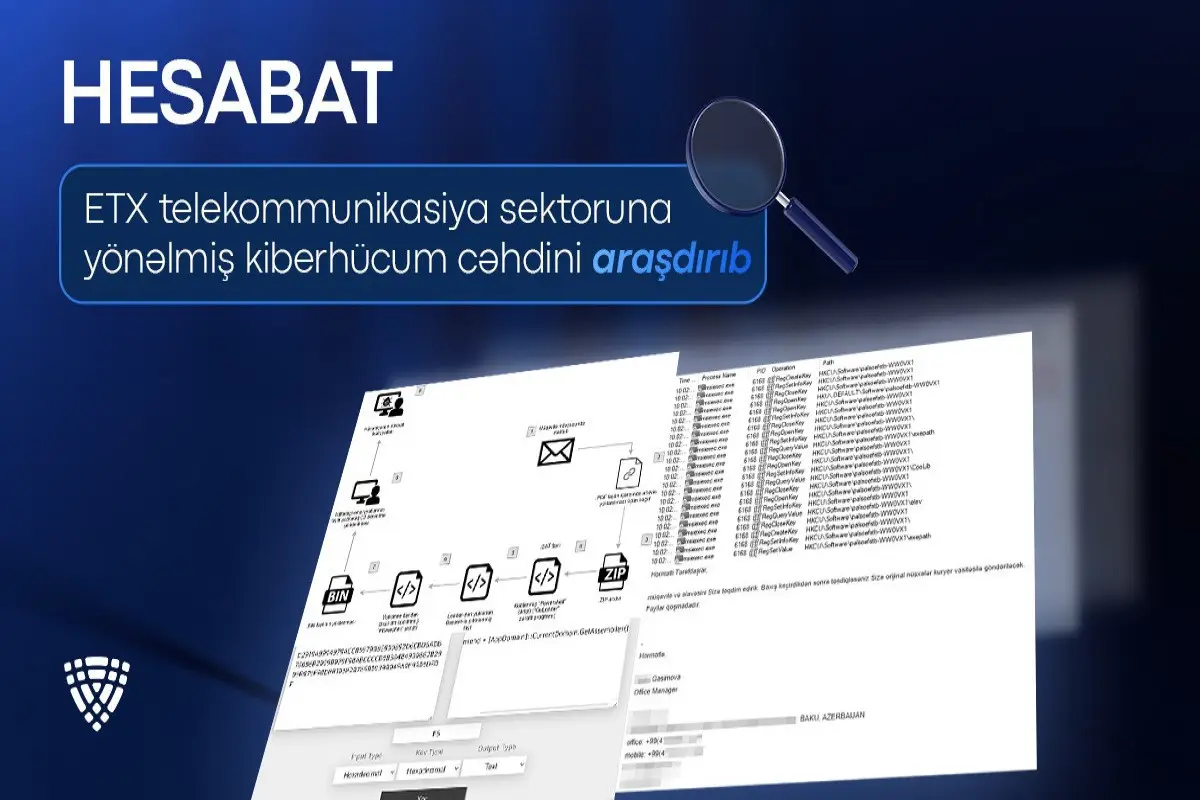
Elektron Təhlükəsizlik Xidməti (Milli CERT) steqanoqrafiya texnikalarından istifadə edilməklə dövlət və bank sektorunu hədəfləyən kiberhücum cəhdini araşdırıb.
Xidmətdən "Operativ Məlumat Mərkəzi-OMM"-ə verilən məlumata görə, aparılan texniki təhlillər zamanı hücum ssenarisində zərərli komponentlərin legitim görünən faylların daxilində gizlədildiyi müəyyən edilib. Hücumçular steqanoqrafiya metodlarından istifadə edərək zərərli kodları adi fayllar kimi təqdim ediblər.
Bildirilir ki, istifadəçi bu tip faylları açdığı təqdirdə “Remcos RAT” (Remote Access Trojan) adlı zərərli proqram təminatı sistemə yüklənə və nəticədə kompüter üzərində tam uzaqdan idarəetmə imkanı yarana bilər. Bu isə məlumatların ələ keçirilməsi və sistemlərin nəzarətdən çıxarılması baxımından ciddi risk hesab olunur.
Aşkarlanmış hücum cəhdinə dair texniki indikatorlar (IOC – Indicators of Compromise) Milli CERT-in misp.cert.az platformasına əlavə edilib.
Qurum və təşkilatlara şübhəli fəaliyyətlər, aşkar olunan indikatorlar və kiberinsidentlərlə bağlı Milli CERT ilə operativ məlumat mübadiləsi aparmaq və əməkdaşlıq etmək tövsiyə olunur.